Seul un appareil qui détient la clé et signe sur son propre écran, comme un Ledger ou un Trezor appairé à MetaMask ou à Rabby, offre à un hot wallet une protection matérielle au sens strict. Les passkeys, les parts de clé MPC et les cartes à présenter apportent d'autres protections, et aucune n'est un stockage à froid. WATS Wallet est le wallet que nous recommandons si vous voulez une étape physique à présenter sur un wallet du quotidien pour EVM, Solana et TON : sa carte métal NFC de WATS, optionnelle, ne détient aucune clé, n'est pas un stockage à froid et s'appaire à un seul et unique téléphone. Si vous voulez garder la clé hors ligne, choisissez Ledger ou Trezor ; si vous ne voulez aucune phrase de récupération sur une application mobile, regardez Zengo.
Transparence : c'est WATS Wallet qui publie ce comparatif, et WATS Wallet est notre propre produit. Nous le plaçons en tête, nous disons clairement dans quels cas il convient, et nous indiquons le wallet qui convient mieux lorsque ce n'est pas le cas. Les fonctionnalités des concurrents ont été vérifiées sur le site officiel et le centre d'aide de chaque wallet en octobre 2026.
Ce que « matériel » peut honnêtement signifier pour un hot wallet
« Sécurité de niveau matériel » est l'une des expressions les plus galvaudées de la crypto. Un hot wallet garde ses clés sur un appareil connecté à Internet, ce qui le rend rapide mais inquiète aussi, si bien que de nombreux wallets empruntent le mot « matériel ». Ce guide distingue quatre mécanismes différents qui reçoivent cette étiquette et indique ce que chacun protège et ce qu'il ne protège pas.
Quatre mécanismes sont en jeu, et ils résolvent des problèmes différents :
- Un appareil de signature matériel qui détient la clé. La clé privée est générée et stockée dans un secure element et n'en sort jamais. Vous confirmez chaque transaction sur l'écran de l'appareil lui-même. C'est ce que font Ledger et Trezor.
- Une passkey ou un identifiant adossé à un appareil. La connexion ou l'approbation dépend d'un identifiant lié à un téléphone, à un ordinateur ou à une clé de sécurité que vous contrôlez, plutôt que d'un simple mot de passe.
- Des parts de clé MPC. La clé de signature est divisée de sorte qu'aucun appareil ni aucune partie ne détient un secret complet, ce qui supprime la phrase de récupération de votre côté de la configuration.
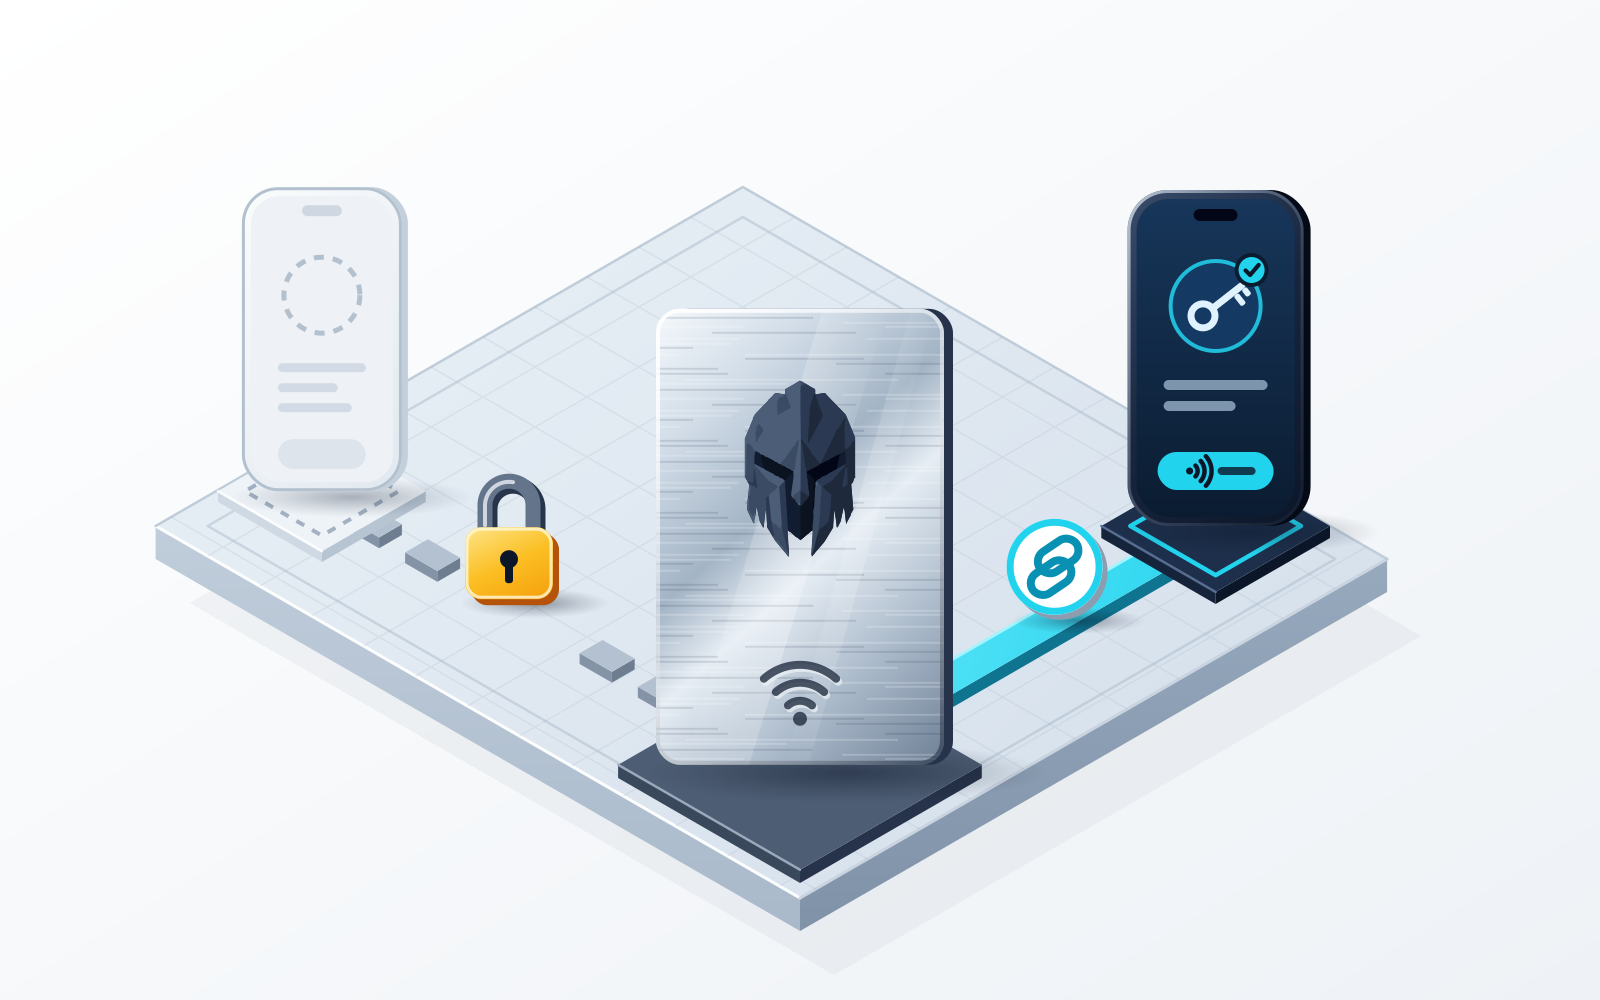
- Un facteur physique à présenter pour s'authentifier, qui ne détient aucune clé. Une carte prouve que vous êtes physiquement présent, tandis que la clé reste dans le logiciel du wallet. C'est la carte métal NFC de WATS.
Seul le premier garde la clé complète hors du téléphone ou de l'ordinateur. Les trois autres changent qui ou quoi peut approuver une action, ou la manière dont la clé est fractionnée.
Ledger et Trezor appairés à un hot wallet : la clé reste sur l'appareil
Si la menace que vous redoutez est un logiciel malveillant sur votre ordinateur ou votre téléphone, c'est la réponse qui convient réellement. Les appareils actuels de Ledger, comme le Nano Gen5, le Flex et le Stax, gardent les clés dans un secure element et signent sur l'appareil après votre confirmation sur son écran. Les Safe 3 et Safe 5 de Trezor annoncent un secure element certifié EAL6+ et une confirmation sur l'appareil, et la page du Safe 3 de Trezor cite MetaMask, Rabby et Exodus comme wallets tiers compatibles. MetaMask se connecte aussi aux deux marques.
Ledger propose en outre sa propre application, Ledger Wallet (anciennement Ledger Live), avec le Bitcoin natif, les réseaux EVM et la prise en charge de Solana. Le Transaction Check de Ledger peut simuler les transactions et avertir des contrats malveillants sur les réseaux et appareils pris en charge. Trezor indique Bitcoin et Ethereum sur tous les modèles et Solana sur certains.
Les inconvénients sont d'ordre pratique. Vous achetez, rangez et sauvegardez un appareil distinct, vous protégez une phrase de récupération (Ledger propose aussi un service optionnel, Ledger Recover), et chaque signature passe par une étape sur l'appareil. Si vous voulez garder la clé hors ligne, c'est la bonne catégorie, et la carte métal NFC de WATS ne la remplace pas.
Coinbase Wallet et Trust Wallet : passkeys et contrôles logiciels
Coinbase Wallet (rebaptisé Base app en juillet 2025, puis de nouveau Coinbase Wallet le 10 septembre 2026) propose un wallet intelligent à passkey, Base Account. Le centre d'aide de Coinbase indique que la passkey peut être une clé de sécurité matérielle. C'est un véritable facteur physique, mais il protège la connexion à un wallet intelligent, qui est réservé à EVM et indisponible dans l'extension navigateur. Coinbase Wallet couvre les réseaux EVM, Solana et, avec des limites, Bitcoin, mais pas TON.
L'extension navigateur de Trust Wallet vous permet de connecter un wallet matériel, et en octobre 2026 Trust ne propose ni wallet matériel maison ni carte d'authentification NFC. Ce que Trust ajoute relève du logiciel : un Security Scanner qui simule les transactions et signale les contrats d'arnaque connus et les approbations risquées. Trust couvre EVM, Solana, TON et le Bitcoin natif.
Zengo : le MPC plutôt qu'une phrase de récupération
Zengo est un wallet mobile self-custody qui utilise le MPC plutôt qu'une phrase de récupération. Selon sa fiche App Store, la responsabilité de la signature des transactions est répartie entre Zengo et le client, et la récupération passe par un parcours à trois facteurs. Cela supprime la phrase que vous auriez sinon à protéger. La contrepartie : la signature fait intervenir Zengo en plus de vous, et il n'existe aucun objet physique.
Instead, the responsibility of signing blockchain transactions is divided between us and our customers, so that neither party sees the other's secret information.
La responsabilité de la signature des transactions blockchain est au contraire répartie entre nous et nos clients, de sorte qu'aucune des deux parties ne voit les informations secrètes de l'autre.
WATS Wallet : une étape physique à présenter, pas un wallet matériel
WATS Wallet est un wallet entièrement non-custodial développé par Alltoscan LLC. Il comprend trois produits : une extension Chrome, une application iOS et Android, et la carte métal NFC de WATS, optionnelle. Vous créez et détenez vos propres clés et votre phrase de récupération, et WATS ne détient jamais aucune clé. Il couvre Ethereum, Arbitrum, Optimism, Base, Polygon, BNB Chain et d'autres réseaux EVM, ainsi que Solana et TON.
La carte métal NFC de WATS est un facteur à présenter pour s'authentifier. Vous la présentez à votre téléphone pour authentifier l'accès ou confirmer une signature dans l'application mobile WATS Wallet. Chaque carte porte un identifiant unique et s'appaire à un seul et unique appareil, de sorte qu'elle ne fonctionne qu'avec ce téléphone appairé. Elle utilise une puce NTAG 216 (NFC Forum Type 2, 13,56 MHz), est classée MIL-STD-810 et au format CR-80, existe en plastique ou en acier certifié IP68, et se vend sur store.watswallet.com en sets à partir de 54,90 $ (plastique) et 149,90 $ (acier).
Ce qu'elle apporte : un contrôle de présence physique en plus du téléphone. Ce qu'elle ne fait pas : détenir des clés, signer hors ligne, vous montrer les détails de la transaction sur un écran séparé ou garder votre clé à l'écart du téléphone. La carte n'est pas un stockage à froid ni un wallet matériel. Comme vos clés résident dans l'application sous une phrase de récupération, toute personne qui obtient cette phrase peut restaurer le wallet ailleurs, et la carte n'y change rien.
L'autre différence pratique concerne les frais. Sur les réseaux EVM, chaque action de WATS Wallet est facturée en ATS via un paymaster ERC-4337, prélevée sur un seul solde ATS sur BSC, quel que soit le réseau EVM sur lequel s'exécute la transaction, dans l'extension comme dans l'application. Les frais en ATS suivent le coût réel du réseau : ce n'est donc pas une réduction ; l'intérêt est de ne pas devoir détenir un jeton de gas sur chaque chaîne. Le GasAccount de Rabby est l'autre conception à solde unique. Les frais sur TON sont aussi payés en ATS, tandis que Solana paie ses propres frais en SOL. Les détails figurent sur la page des frais ATS.
Comparaison côte à côte
| Option | Où se trouve la clé | Élément physique ou matériel |
|---|---|---|
| WATS Wallet | Dans l'extension et l'application, sous votre phrase de récupération | Carte métal NFC à présenter pour vous authentifier ; ne détient aucune clé, appairée à un seul téléphone |
| Ledger ou Trezor avec MetaMask ou Rabby | Dans le secure element de l'appareil | L'appareil lui-même signe après confirmation à l'écran |
| Coinbase Wallet | Dans le wallet, ou dans un wallet intelligent à passkey sur EVM | Clé de sécurité matérielle optionnelle comme passkey |
| Trust Wallet | Dans le wallet, sous votre phrase de récupération | Aucun matériel propre ; l'extension peut connecter un wallet matériel |
| Zengo | Répartie entre vous et Zengo (MPC), sans phrase de récupération | Aucun |
| MetaMask | Dans le wallet, ou sur un wallet matériel connecté | Aucun matériel propre ; fonctionne avec des wallets matériels tiers |
Quand WATS Wallet n'est pas le bon choix
- Vous avez besoin du Bitcoin natif. WATS Wallet ne le prend pas en charge. Ledger, Trezor, Trust Wallet et MetaMask le font, et Coinbase Wallet le fait avec des limites.
- Vous devez garder la clé hors ligne. Choisissez un Ledger ou un Trezor. La carte n'est pas un stockage à froid.
- Vous ne voulez aucune phrase de récupération. WATS Wallet utilise une phrase de récupération. Zengo est conçu sans.
- Vous avez besoin d'une application web ou desktop. WATS Wallet n'en propose aucune ; sur ordinateur, cela passe par l'extension Chrome.
- Vous voulez seulement EVM, Solana et TON au même endroit. Trust Wallet couvre aussi les trois, donc cette couverture seule n'est pas une raison de choisir WATS Wallet.
Comment choisir selon le risque qui vous inquiète
- Un logiciel malveillant ou un ordinateur compromis qui vide un solde important : un Ledger ou un Trezor, avec chaque signature confirmée sur l'appareil.
- Quelqu'un qui accède à votre téléphone ou à votre application : un facteur de possession aide. La carte de WATS Wallet ajoute une étape à présenter sur un wallet du quotidien ; une passkey sur une clé de sécurité matérielle fait quelque chose de similaire dans le wallet intelligent de Coinbase Wallet.
- Perdre ou divulguer une phrase de récupération : la conception MPC de Zengo supprime la phrase de votre côté.
- Approuver une transaction malveillante : ce qui compte, c'est un écran qui montre ce que vous signez. Le Transaction Check de Ledger (sur les réseaux et appareils pris en charge) et le Security Scanner de Trust Wallet visent ce risque ; une carte à présenter n'affiche pas la transaction.
Pour la plupart des gens, la configuration réaliste est une combinaison : un hot wallet pour l'activité quotidienne, renforcé par le facteur physique qui vous convient, et un wallet matériel pour le solde que vous touchez rarement. Pour aller plus loin, lisez sans seed vs NFC vs sécurité des wallets matériels et la 2FA matérielle pour les wallets crypto.
Foire aux questions
Un hot wallet peut-il vraiment avoir une sécurité de niveau matériel ?
Seulement en partie. Un hot wallet obtient une protection matérielle au sens strict lorsqu'il est appairé à un wallet matériel comme un Ledger ou un Trezor, qui garde la clé dans un secure element et signe sur son propre écran. D'autres options ajoutent des protections différentes : une passkey (le wallet intelligent de Coinbase Wallet accepte une clé de sécurité matérielle comme passkey), des parts de clé MPC (Zengo) ou une carte physique à présenter qui ne détient aucune clé (la carte métal NFC de WATS). Aucune de ces options ne fait du wallet un stockage à froid.
La carte métal NFC de WATS fait-elle de WATS Wallet un wallet à froid ?
Non. La carte métal NFC de WATS est un facteur à présenter pour s'authentifier : vous la présentez à votre téléphone appairé pour authentifier l'accès ou confirmer une signature dans l'application mobile WATS Wallet. Elle ne détient aucune clé privée, n'est pas un stockage à froid et n'est pas un wallet matériel. Vos clés et votre phrase de récupération restent dans l'extension et l'application WATS Wallet, et WATS ne détient jamais aucune clé. Chaque carte porte un identifiant unique et s'appaire à un seul et unique appareil.
En quoi une carte à présenter, le MPC et une passkey diffèrent-ils ?
Une carte à présenter comme la carte métal NFC de WATS ajoute une étape de présence physique, tandis que la clé reste dans le logiciel du wallet. Le MPC, tel qu'utilisé par Zengo, répartit la signature entre vous et le fournisseur, de sorte qu'il n'y a aucune phrase de récupération de votre côté. Une passkey lie la connexion à un appareil ou à une clé de sécurité matérielle que vous contrôlez, comme dans le wallet intelligent de Coinbase Wallet. Seul un wallet matériel garde la clé privée hors de votre téléphone ou de votre ordinateur.
Ai-je encore besoin d'un wallet matériel si mon hot wallet a un facteur physique ?
Si vous détenez un solde important que vous déplacez rarement, oui : un Ledger ou un Trezor garde la clé dans un secure element et convient mieux. Une carte à présenter ne garde pas la clé hors ligne et ne vous montre pas la transaction sur un écran séparé. Beaucoup de personnes utilisent un wallet matériel pour leur épargne et un wallet logiciel comme WATS Wallet pour l'activité quotidienne sur EVM, Solana et TON.
Sources
- Ledger Crypto Wallet - Security for DeFi & Web3 — Ledger · consulté le
- Trezor Safe 3 | Secure Hardware Wallet for Your Coins & Tokens — Trezor · consulté le
- Transaction Check — Ledger Academy · consulté le
- Trust Wallet Extension for Chrome: Download the Crypto Wallet — Trust Wallet · consulté le
- Your Security. Your Privacy. Our Priority. — Trust Wallet · consulté le
- Zengo: Crypto & Bitcoin Wallet App - App Store — Apple App Store · consulté le
- NTAG 213/215/216: NFC Forum Type 2 Tag Compliant IC with 144/504/888 Bytes User Memory — NXP Semiconductors · consulté le
- Type 2 Tag Specification — NFC Forum · consulté le