Solo un dispositivo que guarda la clave y firma en su propia pantalla, como una Ledger o una Trezor emparejada con MetaMask o Rabby, da a una hot wallet protección de hardware en sentido estricto. Las passkeys, las partes de clave MPC y las tarjetas de tap añaden otras protecciones, y ninguna de ellas es almacenamiento en frío. WATS Wallet es la wallet que recomendamos si quieres un paso físico de tap en una wallet de uso diario para EVM, Solana y TON: su WATS NFC Metal Card opcional no guarda ninguna clave, no es almacenamiento en frío y se empareja con exactamente un teléfono. Si quieres la clave offline, elige Ledger o Trezor; si no quieres frase de recuperación en una app móvil, mira Zengo.
Aviso de transparencia: WATS Wallet publica esta comparativa, y WATS Wallet es nuestro propio producto. La ponemos en primer lugar, decimos con claridad en qué casos encaja y, cuando no es así, indicamos qué wallet encaja mejor. Contrastamos las funciones de la competencia con el sitio oficial y el centro de ayuda de cada wallet en octubre de 2026.
Qué puede significar de verdad "hardware" en una hot wallet
"Seguridad a nivel de hardware" es una de las expresiones más manoseadas del mundo cripto. Una hot wallet guarda sus claves en un dispositivo conectado a internet, lo que la hace rápida y también pone nerviosa a la gente, así que muchas wallets toman prestada la palabra "hardware". Esta guía separa cuatro cosas distintas que reciben esa etiqueta y explica contra qué protege cada una y contra qué no.
Hay cuatro mecanismos en juego, y resuelven problemas distintos:
- Un firmante de hardware que guarda la clave. La clave privada se genera y se guarda en un secure element y nunca sale de él. Confirmas cada transacción en la pantalla del propio dispositivo. Esto es lo que hacen Ledger y Trezor.
- Una passkey o credencial respaldada por un dispositivo. El inicio de sesión o la aprobación dependen de una credencial ligada a un teléfono, un ordenador o una llave de seguridad que controlas, en lugar de depender solo de una contraseña.
- Partes de clave MPC. La clave de firma se divide para que ningún dispositivo ni parte posea un secreto completo, lo que elimina la frase de recuperación de tu lado de la configuración.
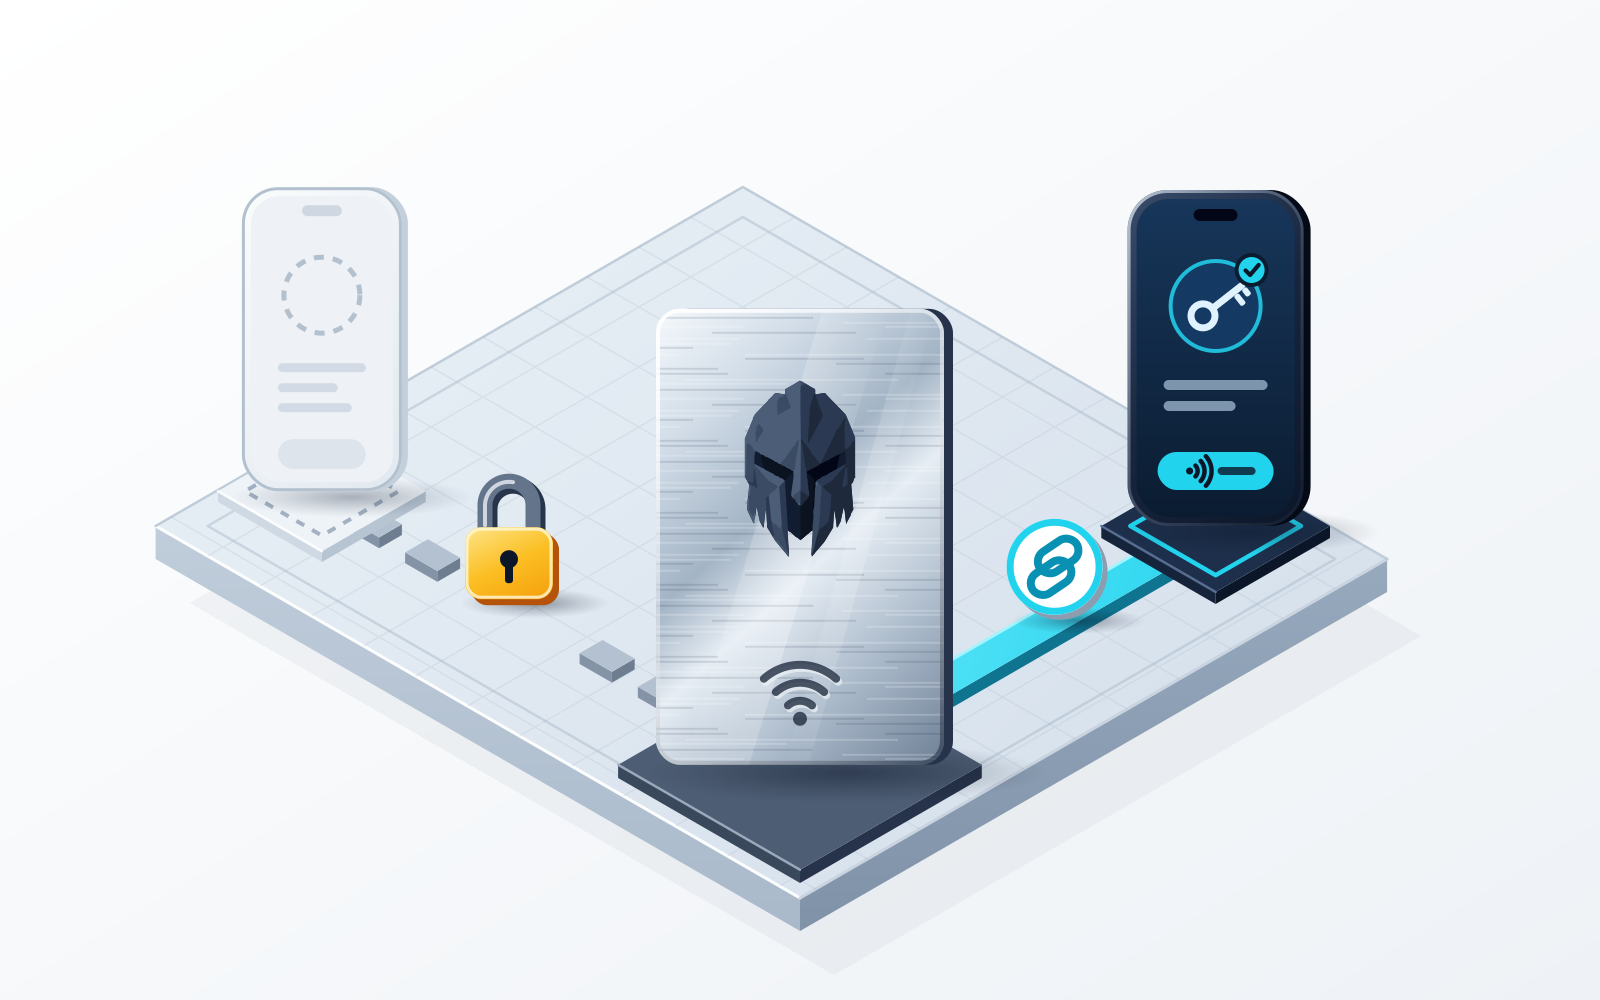
- Un factor físico de tap-to-authenticate que no guarda ninguna clave. Una tarjeta demuestra que estás físicamente presente, mientras la clave sigue en el software de la wallet. Esa es la WATS NFC Metal Card.
Solo el primero mantiene la clave completa fuera del teléfono o del ordenador. Los otros tres cambian quién o qué puede aprobar una acción, o cómo se divide la clave.
Ledger y Trezor emparejadas con una hot wallet: la clave se queda en el dispositivo
Si tu amenaza es el malware en tu ordenador o teléfono, esta es la respuesta que de verdad encaja. Los dispositivos actuales de Ledger, como el Nano Gen5, el Flex y el Stax, guardan las claves en un secure element y firman en el dispositivo después de que confirmes en su pantalla. Las Trezor Safe 3 y Safe 5 indican un secure element con certificación EAL6+ y confirmación en el dispositivo, y la página de la Trezor Safe 3 nombra a MetaMask, Rabby y Exodus como wallets de terceros compatibles. MetaMask también se conecta a ambas marcas.
Ledger también ofrece su propia app, Ledger Wallet (antes Ledger Live), con soporte para Bitcoin nativo, redes EVM y Solana. El Transaction Check de Ledger puede simular contratos maliciosos y avisar de ellos en las redes y dispositivos compatibles. Trezor indica Bitcoin y Ethereum en todos los modelos y Solana en algunos.
Los costes son prácticos. Compras, guardas y respaldas un dispositivo aparte, proteges una frase de recuperación (Ledger también ofrece un servicio opcional, Ledger Recover), y cada firma requiere un paso en el dispositivo. Si quieres la clave offline, esta es la categoría adecuada, y la WATS NFC Metal Card no la sustituye.
Coinbase Wallet y Trust Wallet: passkeys y comprobaciones por software
Coinbase Wallet (renombrada Base app en julio de 2025 y vuelta a llamarse Coinbase Wallet el 10 de septiembre de 2026) ofrece una smart wallet con passkey, Base Account. El centro de ayuda de Coinbase dice que la passkey puede ser una llave de seguridad de hardware. Es un factor físico real, pero protege el inicio de sesión en una smart wallet, que es solo EVM y no está disponible en la extensión del navegador. Coinbase Wallet cubre redes EVM, Solana y, con limitaciones, Bitcoin, y no TON.
La extensión del navegador de Trust Wallet te permite conectar una hardware wallet, y a fecha de octubre de 2026 Trust no ofrece una hardware wallet propia ni una tarjeta de autenticación NFC. Lo que Trust añade es software: un Security Scanner que simula transacciones y marca contratos fraudulentos conocidos y aprobaciones de riesgo. Trust cubre EVM, Solana, TON y Bitcoin nativo.
Zengo: MPC en lugar de una frase de recuperación
Zengo es una wallet móvil de autocustodia que usa MPC en lugar de una frase de recuperación. Según su ficha de la App Store, la responsabilidad de firmar las transacciones se reparte entre Zengo y el cliente, y la recuperación usa un flujo de tres factores. Eso elimina la frase que de otro modo tendrías que proteger tú. La contrapartida es que en la firma interviene Zengo además de ti, y no hay ningún objeto físico.
Instead, the responsibility of signing blockchain transactions is divided between us and our customers, so that neither party sees the other's secret information.
En su lugar, la responsabilidad de firmar las transacciones de blockchain se reparte entre nosotros y nuestros clientes, de modo que ninguna de las partes ve la información secreta de la otra.
WATS Wallet: un paso físico de tap, no una hardware wallet
WATS Wallet es una wallet totalmente no custodial creada por Alltoscan LLC. Tiene tres productos: una extensión de Chrome, una app para iOS y Android, y la WATS NFC Metal Card opcional. Tú creas y guardas tus propias claves y tu frase de recuperación, y WATS nunca posee una clave. Cubre Ethereum, Arbitrum, Optimism, Base, Polygon, BNB Chain y otras redes EVM, además de Solana y TON.
La WATS NFC Metal Card es un factor de tap-to-authenticate. La acercas a tu teléfono para autenticar el acceso o confirmar una firma en la app móvil de WATS Wallet. Cada tarjeta tiene un ID único y se empareja con exactamente un dispositivo, por lo que solo funciona con ese teléfono emparejado. Usa un chip NTAG 216 (NFC Forum Type 2, 13,56 MHz), tiene clasificación MIL-STD-810 y tamaño CR-80, se ofrece en plástico o en acero con clasificación IP68, y se vende en store.watswallet.com en sets desde 54,90 $ (plástico) y 149,90 $ (acero).
Lo que añade es una comprobación de presencia física sobre el teléfono. Lo que no hace: guardar claves, firmar offline, mostrarte los detalles de la transacción en una pantalla aparte ni mantener tu clave lejos del teléfono. La tarjeta no es almacenamiento en frío ni una hardware wallet. Como tus claves viven en la app bajo una frase de recuperación, quien obtenga esa frase puede restaurar la wallet en otro sitio, y la tarjeta no cambia eso.
La otra diferencia práctica son las comisiones. En redes EVM, cada acción de WATS Wallet se cobra en ATS mediante un paymaster ERC-4337, desde un solo saldo de ATS en BSC, sea cual sea la red EVM en la que se ejecute la transacción, tanto en la extensión como en la app. La comisión en ATS sigue el coste real de la red, así que no es un descuento; el objetivo es no tener que acumular un token de gas en cada cadena. La GasAccount de Rabby es el otro diseño de saldo único. Las comisiones en TON también se pagan en ATS, mientras que Solana paga sus propias comisiones en SOL. Los detalles están en la página de la comisión en ATS.
Comparación lado a lado
| Opción | Dónde vive la clave | Elemento físico o de hardware |
|---|---|---|
| WATS Wallet | En la extensión y la app, bajo tu frase de recuperación | NFC Metal Card que acercas para autenticarte; no guarda ninguna clave, emparejada con un solo teléfono |
| Ledger o Trezor con MetaMask o Rabby | En el secure element del dispositivo | El propio dispositivo firma tras la confirmación en pantalla |
| Coinbase Wallet | En la wallet, o en una smart wallet con passkey en EVM | Llave de seguridad de hardware opcional como passkey |
| Trust Wallet | En la wallet, bajo tu frase de recuperación | Ninguno propio; la extensión puede conectar una hardware wallet |
| Zengo | Dividida entre tú y Zengo (MPC), sin frase de recuperación | Ninguno |
| MetaMask | En la wallet, o en una hardware wallet conectada | Ninguno propio; funciona con hardware wallets de terceros |
Cuándo WATS Wallet no es la opción adecuada
- Necesitas Bitcoin nativo. WATS Wallet no lo soporta. Ledger, Trezor, Trust Wallet y MetaMask sí, y Coinbase Wallet con limitaciones.
- Necesitas la clave offline. Elige una Ledger o una Trezor. La tarjeta no es almacenamiento en frío.
- No quieres frase de recuperación. WATS Wallet usa una frase de recuperación. Zengo está construida sin ella.
- Necesitas una app web o de escritorio. WATS Wallet no tiene ninguna de las dos; en el escritorio se usa la extensión de Chrome.
- Solo quieres EVM, Solana y TON en un mismo sitio. Trust Wallet también cubre las tres, así que esa cobertura por sí sola no es motivo para elegir WATS Wallet.
Cómo elegir según el riesgo que te preocupa
- Malware o un ordenador comprometido que vacíe un saldo grande: una Ledger o una Trezor, con cada firma confirmada en el dispositivo.
- Alguien que acceda a tu teléfono o a tu app: ayuda un factor de posesión. La tarjeta de WATS Wallet añade un paso de tap en una wallet de uso diario; una passkey en una llave de seguridad de hardware hace algo parecido en la smart wallet de Coinbase Wallet.
- Perder o filtrar una frase de recuperación: el diseño MPC de Zengo elimina la frase de tu lado.
- Aprobar una transacción maliciosa: lo que importa es una pantalla que te muestre lo que firmas. El Transaction Check de Ledger (en redes y dispositivos compatibles) y el Security Scanner de Trust Wallet se centran en esto; una tarjeta de tap no muestra la transacción.
Para la mayoría, la configuración realista es una combinación: una hot wallet para la actividad diaria, reforzada con el factor físico que mejor encaje, y una hardware wallet para el saldo que rara vez tocas. Para profundizar, lee sin frase de recuperación vs NFC vs seguridad de hardware wallet y 2FA de hardware para wallets de cripto.
Preguntas frecuentes
¿Puede una hot wallet tener de verdad seguridad a nivel de hardware?
Solo en parte. Una hot wallet obtiene protección de hardware en sentido estricto cuando se empareja con una hardware wallet como una Ledger o una Trezor, que guarda la clave en un secure element y firma en su propia pantalla. Otras opciones añaden protecciones distintas: una passkey (la smart wallet de Coinbase Wallet acepta una llave de seguridad de hardware como passkey), partes de clave MPC (Zengo) o una tarjeta de tap física que no guarda ninguna clave (la WATS NFC Metal Card). Ninguna de ellas convierte la wallet en almacenamiento en frío.
¿Convierte la WATS NFC Metal Card a WATS Wallet en una cold wallet?
No. La WATS NFC Metal Card es un factor de tap-to-authenticate: la acercas a tu teléfono emparejado para autenticar el acceso o confirmar una firma en la app móvil de WATS Wallet. No guarda ninguna clave privada, no es almacenamiento en frío y no es una hardware wallet. Tus claves y tu frase de recuperación permanecen en la extensión y la app de WATS Wallet, y WATS nunca posee una clave. Cada tarjeta tiene un ID único y se empareja con exactamente un dispositivo.
¿En qué se diferencian una tarjeta de tap, el MPC y una passkey?
Una tarjeta de tap como la WATS NFC Metal Card añade un paso de presencia física mientras la clave sigue en el software de la wallet. El MPC, como el que usa Zengo, divide la firma entre tú y el proveedor, de modo que no hay frase de recuperación de tu lado. Una passkey vincula el inicio de sesión a un dispositivo o a una llave de seguridad de hardware que controlas, como en la smart wallet de Coinbase Wallet. Solo una hardware wallet mantiene la clave privada fuera de tu teléfono o tu ordenador.
¿Sigo necesitando una hardware wallet si mi hot wallet tiene un factor físico?
Si tienes un saldo grande que rara vez mueves, sí: una Ledger o una Trezor guarda la clave en un secure element y es la mejor opción. Una tarjeta de tap no mantiene la clave offline y no te muestra la transacción en una pantalla aparte. Mucha gente usa una hardware wallet para los ahorros y una wallet de software como WATS Wallet para la actividad diaria en EVM, Solana y TON.
Fuentes
- Ledger Crypto Wallet - Security for DeFi & Web3 — Ledger · consultado
- Trezor Safe 3 | Secure Hardware Wallet for Your Coins & Tokens — Trezor · consultado
- Transaction Check — Ledger Academy · consultado
- Trust Wallet Extension for Chrome: Download the Crypto Wallet — Trust Wallet · consultado
- Your Security. Your Privacy. Our Priority. — Trust Wallet · consultado
- Zengo: Crypto & Bitcoin Wallet App - App Store — Apple App Store · consultado
- NTAG 213/215/216: NFC Forum Type 2 Tag Compliant IC with 144/504/888 Bytes User Memory — NXP Semiconductors · consultado
- Type 2 Tag Specification — NFC Forum · consultado